商品详情
个人用户 chatgpt.com/cyber 完成身份认证。
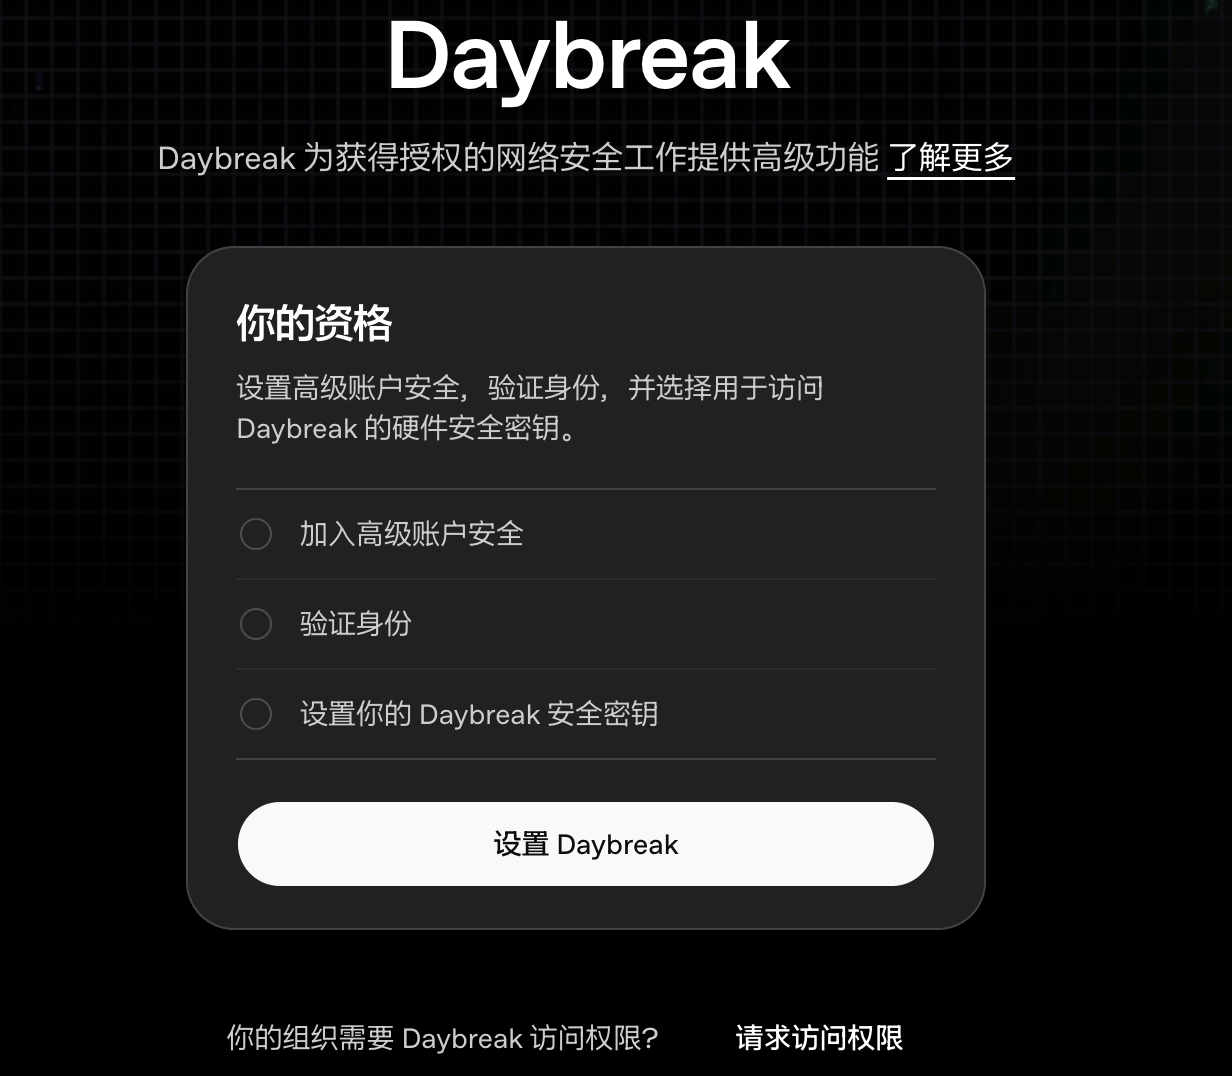
Daybreak 为获得授权的网络安全工作提供高级功能
个人版 Daybreak Blue(自己去 chatgpt.com/cyber 申请的):必须有合格的物理 FIDO2 硬件安全密钥 + 高级账户安全。
⚠️⚠️⚠️下单前请联系客服
Cyber认证!
效率高 · 稳定可靠
欢迎随时咨询客服了解详情。
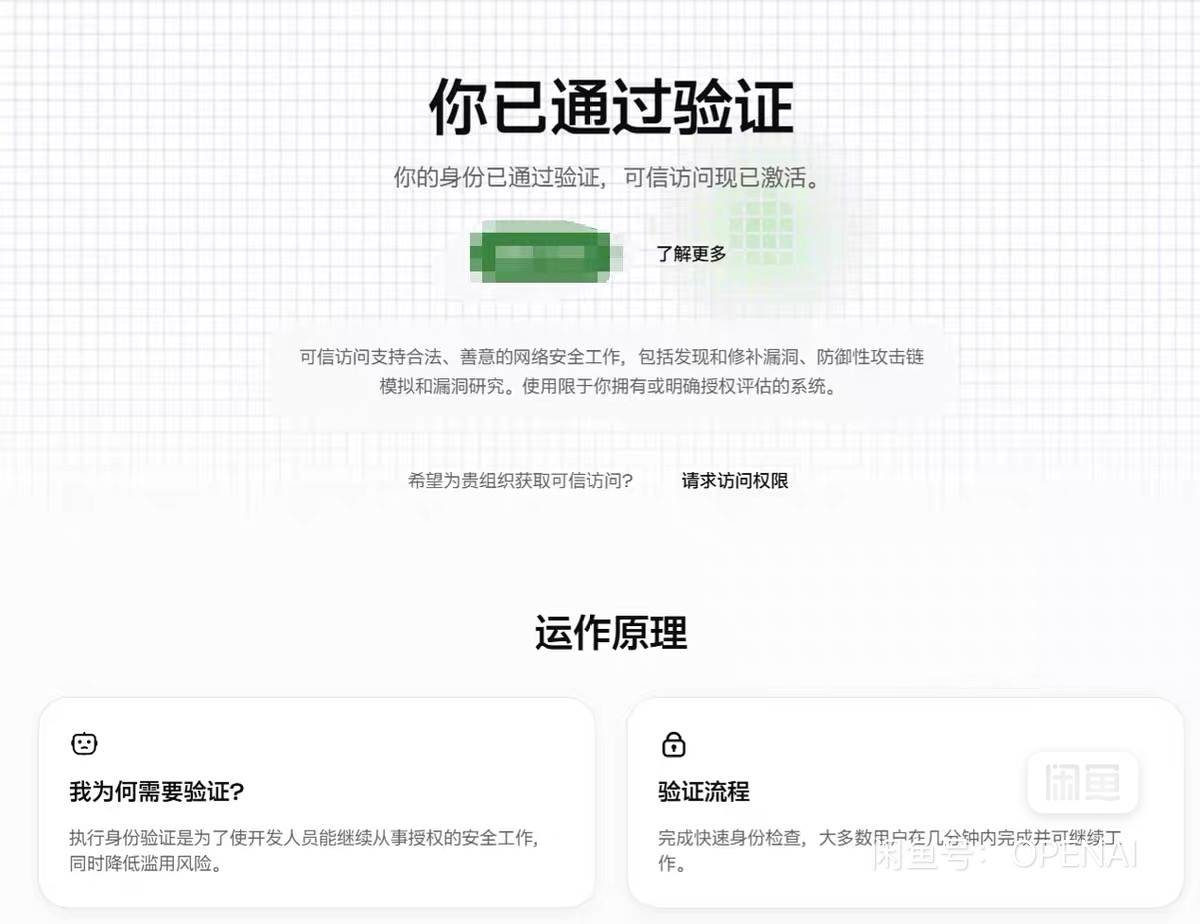
OpenAI Daybreak,同时已推出两个访问层级,为获批的防御者提供符合其工作需求的能力:
Daybreak Blue 提供前沿通用模型(包括 GPT‑5.6 Sol)的访问权限,并配有针对授权防御性安全工作的安全措施。对于大多数防御者,我们建议由此入手,以支持漏洞发现、安全代码审查、恶意软件分析、事件响应和补丁验证。
Daybreak Red 提供专门训练的网络安全模型,用于授权漏洞研究、漏洞利用验证和安全测试。
我们还将推出可通过 Daybreak Red 使用的 GPT‑5.6‑Cyber。该模型以 GPT‑5.6 Sol 为基础,经过训练,可增强处理多项专业网络安全任务的能力(例如发现零日漏洞和开发漏洞利用链),并降低拒绝部分高风险、双重用途网络任务的几率。
Daybreak 释放高级网络安全能力
正如我们此前所述,GPT‑5.6 Sol 在网络安全任务上取得了业界领先的成绩。在生产环境中,我们部署系统级安全措施来筛查网络安全相关请求,以防止滥用;但这些措施也可能阻碍正当的防御工作。Daybreak Blue 访问权限移除了这些护栏,帮助防御者在事件检测与响应、调查、漏洞管理和安全评估等真实安全任务中更充分地发挥模型价值。
即使没有系统级护栏,对于渗透测试生产系统等高度双重用途的网络安全提示,GPT‑5.6 Sol 仍会拒绝执行。为解决这一问题,我们训练了可通过 Daybreak Red 使用的 GPT‑5.6‑Cyber,以进一步降低拒绝率,并提升特定任务的表现。GPT‑5.6‑Cyber 可帮助可信防御者开展正当的安全活动。
为衡量通过 Daybreak Red 使用 GPT‑5.6‑Cyber 后拒绝率的降低程度,我们创建了一项内部评估(高级网络安全完成率),用于衡量模型响应涉及漏洞利用链开发、身份验证绕过、权限提升及其他高级网络安全场景请求的频率1。GPT‑5.6‑Cyber 可完成其中 95.0% 的请求,而 GPT‑5.6 Sol 的完成率仅为 1.5%,通过 Daybreak Blue 使用时为 2.0%。它完成的请求也多于 GPT‑5.5‑Cyber;后者仅能完成 57.3% 的请求。这证实了安全研究人员对早期模型持续拒绝问题的反馈。
我们将在下文中展示一系列网络安全提示,以及启用系统级护栏的 GPT‑5.6 Sol、GPT‑5.6 Sol (Daybreak Blue)、GPT‑5.5‑Cyber (Daybreak Red) 和 GPT‑5.6‑Cyber (Daybreak Red) 的相关模型响应。
访问权限与安全措施
与标准模型使用方式相比,以较少安全措施运行的模型会带来更多风险,无论这些风险源于滥用行为还是不一致问题。尽管存在这些风险,我们仍认为,面向防御者推广前沿智能,对于加速网络防御并实现自动化至关重要。
从事授权工作的获批个人(在新窗口中打开)和组织可申请 Daybreak Blue 和 Daybreak Red 访问权限。我们通过身份验证、账户安全、监控、获批用途限制和法律声明来控制访问。
我们还将采取更多措施,推动用户更安全地使用网络模型:
我们通过应用默认设置和用户界面功能,强烈鼓励使用 Codex 的 Daybreak 客户从完全访问模式切换到自动审查模式。自动审查会在执行前评估需要提升权限的操作,且可阻止构成重大破坏性行为风险的请求。
自 2026 年 9 月 1 日起,我们将要求 Daybreak 中的所有个人账户应用硬件安全密钥。
我们正积极开发更多安全措施(包括改进监控),并计划在未来几周内公布。
我们正优先推进后续 Daybreak 版本的一致性训练和测试。
我们已更新 Codex 文档中的安全最佳实践,帮助团队确保具备网络能力的智能体始终处于预期的安全边界内。
【购买须知 · 下单前请仔细阅读】
1. 本商品为虚拟服务,验证通过即视为服务完成。
cyber认证/网络可信访问验证/tac认证
cyber认证,真实身份一对一认证,不过全额退,刷新不掉,超级稳定
cyber通过后可以获得官方daybrek-blue模型的访问权限,助力网络安全相关行业人员的高效快捷使用
**主要是因为「个人」和「企业/组织」的要求不一样。**
OpenAI 官方(包括员工 Tibo)明确说过:
- **个人版 Daybreak Blue**(自己去 `chatgpt.com/cyber` 申请的):**必须**有合格的物理 FIDO2 硬件安全密钥 + 高级账户安全。
- **企业用户不受影响**。企业/组织走的是另一套开通流程,不强制个人那种硬件密钥要求。[](
所以你看到的“有的客户不用硬件也能过”,基本都是这两种情况:
1. **企业/Business/Enterprise 组织账号**(最常见)
组织统一申请和开通 Daybreak,管理员控制谁能用。个人账号上的硬件密钥强制要求对这类账号不适用。
2. **之前已经开通、还在宽限期/后台状态没刷新的个人用户**
10月1日左右是现有个人用户的截止时间。有些人硬件还没到、或者后台识别有延迟,短期内还能继续用,但官方要求是必须补上。
### 其他可能被误认为“不用硬件”的情况
- 只设置了手机/电脑通行密钥(软件 passkey),正常登录没问题,但 **Daybreak 资格检查不认**,到设置页面还是会卡住。
- 有硬件密钥,但没专门提到,或者只说了“开了高级账户安全”。
- 个别识别 bug(有钥匙也被挡、没钥匙暂时能用),但官方文档和故障排除页都写死了:个人必须至少一把**兼容的物理** FIDO2 密钥,软件/同步通行密钥不算。
**结论**:
如果你是个人账号申请 Daybreak,按目前官方规则,硬件密钥基本是必须的。看到别人不用硬件还能用的,大概率是企业组织账号,或者还在过渡期。
你这边是个人账号还是公司/组织账号?我可以帮你判断具体怎么走。
注意:cyber认证为个人认证,enterprise企业认证暂不支持!
(一)核心优势:降低安全指令拒绝边界
(二)杀手锏能力:二进制逆向工程
(三)能力认证与生态支撑
GPT-5.6-Cyber
ChatGPT最强信息安全模型
基于GPT-5.6 Sol,GPT-5.6-Cyber在安全方面针对性训练,刷新了多个基准测试,是ChatGPT最强的安全模型。
在利用漏洞、发现漏洞、评估漏洞上,GPT-5.6-Cyber遥遥领先GPT-5.6-Sol。
个人申请通道:如何证明你是 “合法防御者”
(一)申请入口与核心逻辑
为什么选择我们
专业、安全、可靠的AI账号服务
即买即用
自动发货,购买后立即获得账号信息
质量保证
所有账号经过严格测试,确保可用稳定
售后支持
售后保障,随时为您解决问题